
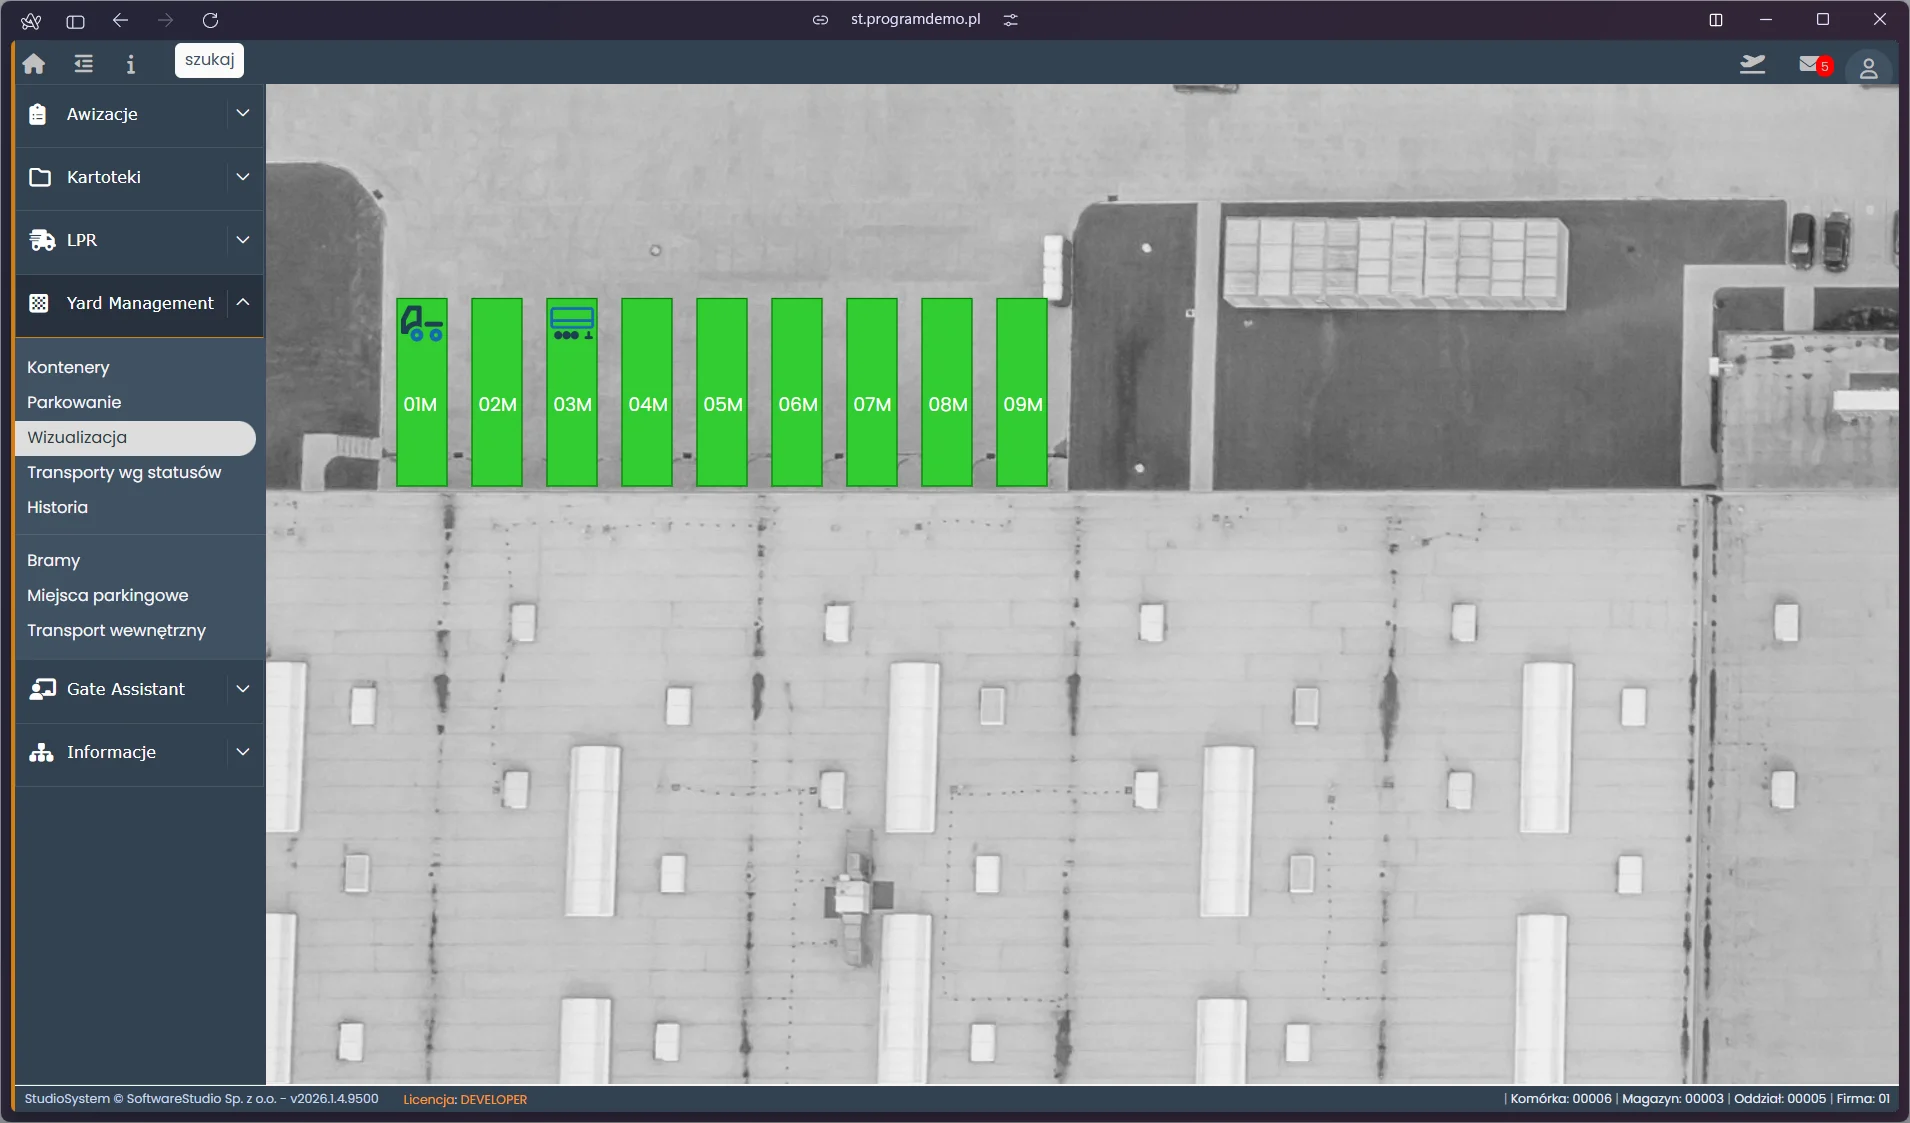
Cała obsługa odbywa się w przeglądarce, po stronie stanowisk nie ma czego instalować. Ciężar przenosi się na serwer aplikacji i bazę, więc pytania o wydajność dotyczą liczby równoczesnych sesji i rozmiaru rejestru, a nie parametrów komputerów na bramie.
Układ warstw i co z niego wynika
Aplikacja pracuje w trzech warstwach. Przeglądarka odpowiada za widok i walidację wstępną. Serwer aplikacji wykonuje logikę procesu oraz kontroluje uprawnienia. Baza SQL Server przechowuje rejestr wizyt, kartoteki i reguły zasobów, i to ona rozstrzyga o dostępności okna czasowego.
Podział ma konsekwencję, którą widać przy każdym wdrożeniu. Stanowisko na bramie może być dowolnym komputerem z przeglądarką, bo nie liczy niczego lokalnie. Rośnie za to znaczenie łącza między obiektem a serwerem i to ono wyznacza granicę użyteczności, gdy zakład ma kilka rozproszonych lokalizacji.
| Warstwa | Za co odpowiada | Na co wpływa jej wydajność |
|---|---|---|
| Przeglądarka | Widok, formularze, podpowiedzi pól | Płynność pracy operatora |
| Serwer aplikacji | Logika procesu i kontrola uprawnień | Liczba równoczesnych sesji |
| Baza danych | Rejestr, kartoteki, reguły zasobów | Czas zapisu zgłoszeń i raportów |
| Warstwa sprawozdawcza | Zestawienia i wydruki | Obciążenie przy raportach okresowych |
Wydzielenie warstwy sprawozdawczej bywa pomijane przy małych instalacjach i wraca w momencie, gdy ktoś uruchamia raport roczny w poniedziałek rano. Zapytanie analityczne czytające te same tabele, na których pracuje brama, zakłada blokady i spowalnia rejestrację wjazdów. Technikę przygotowania wydruków opisuje strona o usługach raportowych SQL Server.
Role i sposób nadawania uprawnień
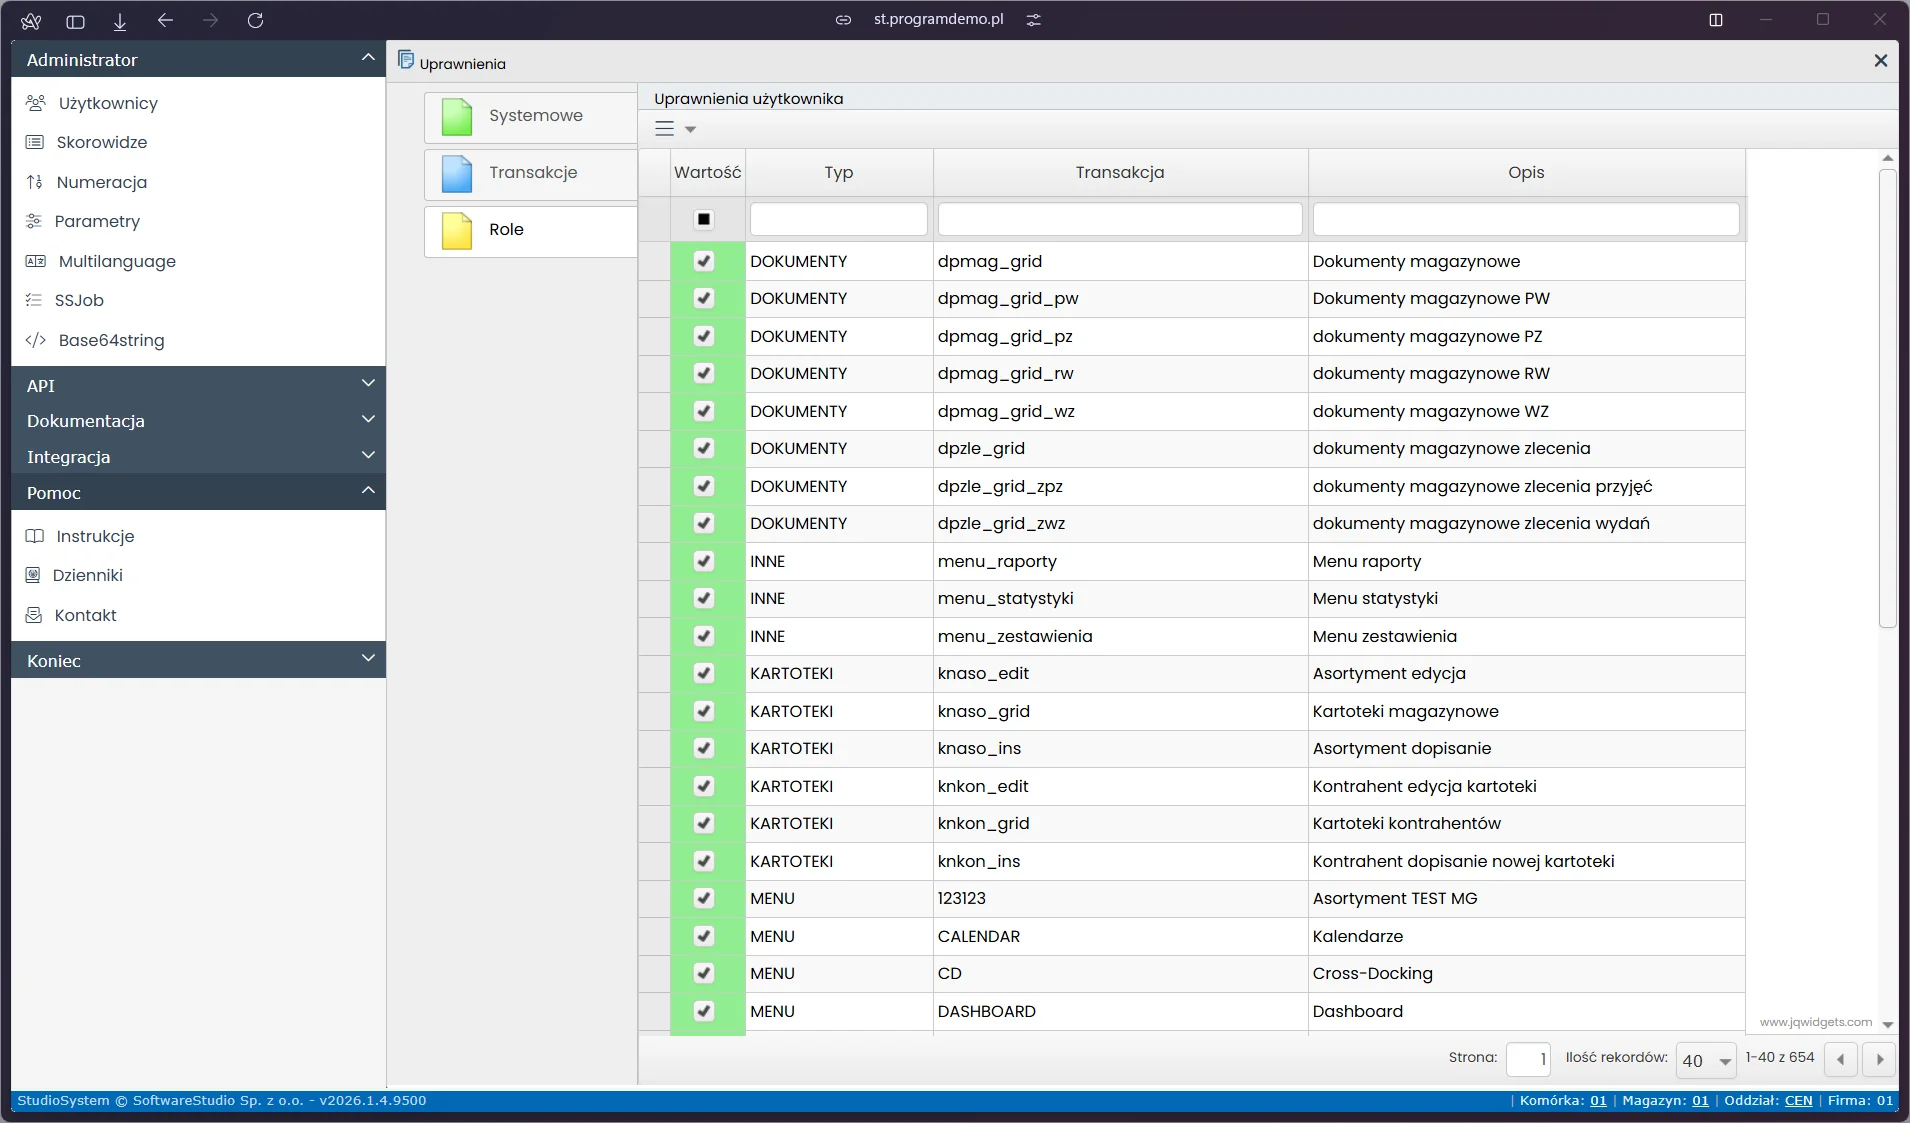
Uprawnienie przypisuje się roli, a użytkownika wiąże z rolą. Konfiguracja obejmuje dostęp do sekcji menu, prawo wykonania transakcji oraz zakres widocznych danych. Trzeci element bywa pomijany, a właśnie on decyduje o tym, że przewoźnik widzi wyłącznie własne zgłoszenia.
Praktyka pokazuje, że liczba ról w typowym obiekcie nie przekracza sześciu. Więcej oznacza zwykle, że ktoś tworzy rolę pod konkretną osobę, co po roku daje zestaw nadań niemożliwy do zaudytowania. Podział zadań między role pokazuje strona o stanowisku ochrony i obsłudze bramy.
Konto administratora nie powinno służyć do codziennej pracy. Wpisy wykonane z niego są nierozróżnialne w śladzie audytowym, więc pierwsza reklamacja przewoźnika kończy się odpowiedzią, że zmiany dokonał administrator.
Wymagania po stronie infrastruktury
Zestaw wymagań zależy od skali, ale ich struktura jest stała. Serwer aplikacji i baza mogą pracować na jednej maszynie w małych instalacjach; przy kilku obiektach rozdziela się je, żeby raporty nie konkurowały o zasoby z obsługą bieżącą.
- Serwer aplikacji - środowisko IIS z obsługą aplikacji ASP.NET, wystawione po HTTPS.
- Baza danych - SQL Server w wersji wspieranej, z kopią zapasową obejmującą dziennik transakcji.
- Łącze do obiektu - stabilne połączenie ze stanowiskami bramy; przerwa oznacza przejście na tryb awaryjny.
- Certyfikat i domena - wymagane dla portalu dostępnego przez Internet dla firm zewnętrznych.
Decyzja o instalacji na własnej infrastrukturze albo w modelu usługowym wpływa na to, kto wykonuje kopie zapasowe i aktualizacje. Kryteria porównania zebrano na stronie o wyborze między chmurą a instalacją lokalną, a pracę bez instalacji lokalnej opisuje materiał o wykorzystaniu chmury obliczeniowej.
Co obejmuje utrzymanie po uruchomieniu
Codzienna praca systemu nie wymaga obsługi technicznej. Zakres utrzymania sprowadza się do czterech czynności wykonywanych z różną częstotliwością, z których żadna nie jest ciągła.
- Kopie zapasowe - pełna oraz dziennik transakcji, z okresowym sprawdzeniem odtworzenia na kopii.
- Przegląd uprawnień - wyłączenie kont osób, które zmieniły stanowisko lub odeszły z firmy.
- Korekta siatki okien - po zmianie godzin pracy obiektu albo obsady zmiany.
- Porządkowanie kartotek - scalanie duplikatów przewoźników, zanim przypnie się do nich historia.
Osobną pozycją jest archiwizacja rejestru. Tabela wizyt rośnie liniowo z ruchem i po kilku latach zapytania raportowe zwalniają. Rozwiązaniem jest przeniesienie zamkniętych wizyt do archiwum z zachowaniem dostępu do odczytu, a nie zwiększanie mocy serwera. Zakres modułów placu, które korzystają z tego rejestru, opisuje strona o programie klasy YMS, a sposób podłączenia urządzeń bramowych - materiał o integracji z kamerami LPR.
Udostępnienie portalu firmom zewnętrznym
Portal przewoźnika musi być osiągalny przez Internet, co zmienia wymagania wobec instalacji. Ruch idzie po HTTPS z certyfikatem wystawionym na domenę obiektu, a nie po adresie wewnętrznym. Konta firm zewnętrznych podlegają osobnym zasadom: mają własną politykę haseł oraz automatyczne wygaszanie po okresie bez aktywności.
Zakres widocznych danych ogranicza się po stronie serwera, nie w interfejsie. Ukrycie kolumny w widoku nie jest zabezpieczeniem, bo zapytanie wykonane bezpośrednio zwróciłoby komplet rekordów. Filtr na poziomie kontrahenta nakłada się w warstwie aplikacji przy każdym odczycie, niezależnie od tego, którym widokiem użytkownik się posłużył.
Dostęp dla firmy zewnętrznej kończy się razem z umową, a nie wtedy, gdy ktoś sobie o tym przypomni. Przegląd kont bez aktywności jest czynnością cykliczną, tak samo jak kopia zapasowa.
Kierowcy korzystają zwykle z osobnej ścieżki, bo ich potrzeba ogranicza się do potwierdzenia przyjazdu i pokazania dokumentu. Rozwiązanie na urządzenie przenośne opisuje strona o oprogramowaniu do awizacji na Android, a wariant bez logowania - materiał o przepustce elektronicznej z kodem QR.